Exchange Online の SMTP AUTH は2026年12月末に既定で無効になる|複合機だけでなく、社内でメールを送っている送信元を全部数える
Exchange Online の SMTP AUTH の基本認証は、2026年12月末に既存のテナントで既定で無効になります。公式の更新版の日程と、管理センターのレポートで送信元を数えて台帳に結ぶ手順、OAuth 対応の SMTP AUTH・SMTP リレー・HVE などへの割り振り、有効に戻すときの記録、提供元への聞き方を、Microsoft の公式情報をもとに整理しました。
目次 クリックで開く
この記事の要点
- Microsoft の2026年1月の更新版の予定では、Exchange Online の SMTP AUTH の基本認証(ユーザー名とパスワードで認証して送る方式)は、2026年12月までは動作が変わらず、12月末に既存のテナントで既定で無効になる(管理者は有効に戻せる)。12月より後に作られるテナントは OAuth だけで、最終的な削除の日は2027年後半に発表される。
- 影響は複合機だけではない。Web の問い合わせフォーム、会計・販売管理ソフトの請求書メール、社内のスクリプトも同じ方式で送っていることがある。Exchange 管理センターの SMTP AUTH クライアント レポート(最大90日)で基本認証の送信元を数え、送信元ごとに、機器・システム・担当者・提供元を台帳に結ぶ。
- 送信元ごとに、OAuth に対応した SMTP AUTH、SMTP リレー、High Volume Email(社内宛てのみ)、別の送信サービスへ割り振る。有効に戻すのは移行までの時間稼ぎで、メールボックス単位に絞り、戻した理由と見直す日を記録する。
SMTP AUTH の基本認証の日程(2026年1月に更新された予定)
2026年1月の更新で見直された予定。それ以前の予定は、この更新で置き換わっている
2026年12月まで
動作の変更なし
- 今の送り方のまま使える
この間にすること:送信元を数える
2026年12月末
既存テナントで既定で無効
- 管理者は、必要に応じて有効にできる
公式に書かれていないこと:利用中の送信元がある組織での細かい扱い
2026年12月より後に作られるテナント
基本認証は使えない
- 認証方式は OAuth だけ
該当する会社:新しくテナントを作る会社
2027年後半
最終的な削除日を発表
- 削除日は、まだ決まっていない
発表されるもの:基本認証の最終的な削除日
出典:Exchange チーム「Updated Exchange Online SMTP AUTH Basic Authentication Deprecation Timeline」(日本のサポートチームの和訳、2026年1月28日、1月30日更新)(2026年10月3日確認)
Exchange Online の SMTP AUTH は、2026年12月末に、既存のテナントでも既定で無効になります。Microsoft が2026年1月に出した更新版の予定で、「延期された」という話はこの更新のことです。それ以前の予定は、この更新で置き換わっています。2026年12月までは今の動作のままで、12月末に既定で無効になっても、管理者が必要に応じて有効にできます。最終的に基本認証を削除する日は、2027年後半に発表される予定で、今はまだ決まっていません(Exchange チームのブログ「Updated Exchange Online SMTP AUTH Basic Authentication Deprecation Timeline」と日本のサポートチームの和訳。2026年10月3日確認)。
止まるのは SMTP そのものではなく、ユーザー名とパスワードで認証して送る、SMTP AUTH の基本認証です。複合機のスキャン送信が有名ですが、Web の問い合わせフォームの通知、会計・販売管理ソフトの請求書メール、社内のスクリプトも、同じ方式で送っていることがあります。公式の案内は、12月末に「既定で無効になる」「管理者は有効にできる」と書いていますが、利用中の送信元がある組織での細かい扱いまでは書いていません。分からない部分は、12月末までに自社の送信元を先に数えておくことで、影響を確かめられます。
メールをレンタルサーバーから移したあとに止まるものは、会社のメールをレンタルサーバーから Google Workspace・Microsoft 365 へ移す記事に書きました。EWS という別の古い接続方式が止まる話は、Exchange Online の EWS 廃止の記事です。この記事は、期限の前に「社内で、SMTP AUTH でメールを送っているもの」を全部数えて、送り方を割り振るところまでを扱います。
12月末までの日程と、「延期」の意味
図のとおり、2026年12月までの動作は変わりません。2026年12月より後に作られるテナントでは、基本認証は最初から使えず、認証方式は OAuth だけです。これから Microsoft 365 を新しく契約する会社は、複合機や業務ソフトを基本認証で設定する前に、提供元が OAuth に対応しているかを確かめておく必要があります。
Microsoft は、いまの送り方(クライアント SMTP 送信)の代わりに、社内の受信者にだけ送るなら High Volume Email、社内外に送るなら Azure Communication Services のメールを使うよう勧めています(Microsoft Learn「多機能デバイスまたはアプリケーションをセットアップする方法」)。基本認証での SMTP AUTH は、Microsoft Entra ID のセキュリティの既定値とも合わない、と書かれています。
送信元の洗い出しだけを先に頼みたい場合は、Aurant Technologies の移行と設定のスポット相談で、洗い出しの段階から伺っています。
送信元を数える:レポートで基本認証の行を拾い、機器に結ぶ
数え方は、公式のレポートが出発点になります。Exchange 管理センターの SMTP AUTH クライアント レポートは、組織のユーザーやシステムのアカウントが、この送り方をどれだけ使っているかを示します。認証プロトコルの列が基本認証の行が、12月末に影響を受ける候補です。
送信元を数えて、台帳に結ぶまで
1と2で数え、4で「誰に聞けば移せるか」まで書く
根拠:Microsoft Learn「SMTP AUTH クライアント レポート」「Exchange Online で認証済みクライアントの SMTP 送信を有効または無効にする」「レガシ認証を使用したサインイン ブック」。4は当社の整理(2026年10月3日確認)
SMTP AUTH クライアント レポートの見方
Exchange 管理センターの[レポート]>[メール フロー]にあります。既定では過去7日間が表示され、期間は最大90日まで広げられます。列は、送信者のアドレス、ドメイン、認証プロトコル、TLS 1.0・1.1・1.2 のそれぞれの割合、送信されたメッセージの数です。認証プロトコルが基本認証の行は TlsAuthLogin、先進認証の行は XOAUTH2 と表示されます。列に機器の名前や IP アドレスはありません(Microsoft Learn)。
数えるときに外しやすい点が3つあります。1つ目は期間です。既定の7日では、月に1回だけ送る請求書メールや、四半期ごとのバッチは出てきません。期間を最大の90日にして見ます。2つ目は、レポートの列に機器の名前や IP アドレスがないことです。分かるのは、どのアドレスで認証して、どれだけ送ったかまでなので、そのアドレスを使っている機器やシステムは、各部署と提供元に聞いて結びます。3つ目は、1つのアドレスを複数の機器やシステムが共用している場合です。1行が1つの機器とは限りません。
メールボックス側の設定も見ます。SMTP AUTH は、2020年1月以降に作られた組織では無効になっていて、使うメールボックスごとに有効にする作りです。有効にしてあるメールボックスを一覧にすると、送信元の取りこぼしが減ります。組織の設定とメールボックスごとの設定がぶつかるときは、メールボックスの設定が優先されます(Microsoft Learn「Exchange Online で認証済みクライアントの SMTP 送信を有効または無効にする」)。Microsoft Entra の Premium P1 を契約している会社は、サインインの記録から、レガシ認証のプロトコルごとの使われ方も見られます(レガシ認証を使用したサインイン ブック)。
台帳には、送信元(機器・システムの名前)、認証に使っているアドレス、宛先(社内だけか、社外にも送るか)、レポートの送信メッセージ数、今の認証方式、提供元と担当、移す先と日付、を書いておきます。これは当社の整理で、公式の書式ではありません。
送信元ごとに、送り方を割り振る
送り方には、4つの選択肢があります。SMTP AUTH のまま OAuth に切り替える方法、SMTP リレー、High Volume Email、別の送信サービスです。直接送信(認証なしで、組織の中の宛先にだけ届く)もあります。
社内からメールを送る4つの方法
このほかに、認証なしで、組織の中の宛先にだけ届く「直接送信」(ポート25)がある
A
SMTP AUTH + OAuth
- smtp.office365.com、ポート587(推奨)
- ライセンスのあるメールボックスで認証
- 宛先は社内外。1日10,000宛先・1分30通まで
条件:機器・ソフトが OAuth に対応し、TLS 1.2 以上
B
SMTP リレー
- MX の接続先、ポート25
- 受信コネクタで認証(証明書か固定の IP アドレス)
- ライセンスのあるメールボックスは要らない
条件:固定の IP アドレスか証明書。サードパーティのクラウドからは使えない
C
High Volume Email(HVE)
- smtp.hve.mx.microsoft、ポート587
- 専用の HVE アカウント(ライセンスは要らない)
- 宛先はテナント内の受信者だけ
条件:従量課金の課金ポリシーが要る。基本認証は2028年9月まで続けると案内されている
D
Azure Communication Services のメール
- 社内外の受信者に送れる
- Microsoft が、基本認証の SMTP AUTH の代わりに挙げている方法の一つ
向く場面:社外へ大量に送る送信元
出典:Microsoft Learn「多機能デバイスまたはアプリケーションをセットアップする方法」「High Volume Email の管理」、HVE の基本認証の継続サポートの案内(和訳)(2026年10月3日確認)
接続先と上限は、Microsoft Learn の比較表のとおりです。クライアント SMTP 送信は1日10,000宛先・1分30通までで、SMTP リレーと直接送信はポート25で受けます。SMTP リレーの送信者は、クライアント SMTP 送信の制限の対象になりません。HVE は、基本認証のサポートを2028年9月まで続けると案内されています。
OAuth で SMTP AUTH を使うときは、アプリケーションを Microsoft Entra に登録して、アクセス トークンを取ります。利用者の代わりに送る場合のスコープは SMTP.Send です。人がサインインしない機器や自動処理は、クライアント資格情報のフローで、SMTP.SendAsApp のアクセス許可を与え、Exchange にサービス プリンシパルを登録して、送らせたいメールボックスに権限を付けます(Microsoft Learn「OAuth を使用して IMAP、POP、SMTP 接続を認証する」)。機器側がこの設定項目を持っているかどうかが、実際には一番の分かれ目です。
送信元ごとの割り振りの順番(当社の整理)
上から順に当てはめる
根拠は、上の図の出典(Microsoft Learn)。順番は当社の整理(2026年10月3日確認)
| 送信元の例 | 宛先 | 割り振りの第一候補 | 先に確かめること |
|---|---|---|---|
| 複合機のスキャン送信(社内の人にだけ送る) | 社内 | C か B | 機器が587と TLS で HVE につなげるか。固定の IP アドレスが取れるか |
| 複合機のスキャン送信(取引先にも送る) | 社内外 | A か B | 機器のファームウェアが OAuth に対応しているか。非対応ならリレー |
| 自社サーバー上の Web の問い合わせフォーム | 社内外(自動返信は社外) | A か B | サーバーの IP アドレスが固定か。差出人のアドレスを、認証に使うアドレスと分けているか |
| クラウドで動く会計・販売管理ソフト(請求書メール) | 社外 | A か D | リレーはサードパーティのクラウドからは使えない。提供元が OAuth に対応しているか |
| 社内のスクリプト(監視・バッチ) | 社内が中心 | C か A(クライアント資格情報) | 社外にも送るか。自分たちで直せるなら、OAuth で書き直せる |
認証に使うアドレスと、差出人のアドレスが違う場合は、サインインしたアカウントに、そのメールボックスの「送信者」の権限が要ります。ないと、5.7.60 のエラーで配信不能として戻ります。リレーのほうは、承認済みドメインのアドレスなら、メールボックスのないアドレスも差出人にできます。HVE は、HVE アカウントにライセンスを割り当てず、1通あたりの受信者は50人までです(Microsoft Learn の各ページ)。
有効に戻すのは時間稼ぎ。戻すときの記録を残す
12月末に既定で無効になったあと、どうしても移せない送信元だけは、管理者が有効に戻せます。Microsoft は、組織全体では SMTP AUTH を無効にして、必要なアカウントにだけ有効にするよう強く勧めています。戻すときは、組織全体ではなく、メールボックスごとの設定で絞ります。
有効に戻す手順(組織全体と、メールボックスごと)
組織全体の設定は Set-TransportConfig -SmtpClientAuthenticationDisabled $false で有効に、$true で無効にします。メールボックスごとの設定は Set-CASMailbox -Identity <メールボックス> -SmtpClientAuthenticationDisabled $false で有効にします。値が $null のメールボックスは組織の設定に従い、メールボックスの設定は組織の設定より優先されます。有効なメールボックスの一覧は、Get-CASMailbox -ResultSize unlimited の結果から SmtpClientAuthenticationDisabled が $false のものを選んで出せます。Microsoft 365 管理センターでは、[ユーザー]>[アクティブ ユーザー]で対象を選び、[メール]の[メール アプリの管理]にある「認証済み SMTP」で切り替えられます(Microsoft Learn)。
有効にしても使えない場合があります。Microsoft Entra ID のセキュリティの既定値を有効にしている組織では、SMTP AUTH は無効のままです。認証ポリシーで SMTP の基本認証を無効にしている場合も、この設定を有効にしても使えません。また、最終的な削除日が2027年後半に発表されれば、戻した設定の先行きも変わります。戻した設定がいつまで使えるかは、公式の案内に書かれていないので、期限があるものとして扱います。
戻すときに、次の5つを記録します(当社の整理)。メールボックスのアドレス、使っている機器・システム、提供元と担当者、戻した理由(OAuth 非対応、時期未定など)、提供元に聞き直す日です。記録がないと、数か月後に「なぜ有効なのか」が誰にも分からなくなり、削除日が発表されたときに探し直すことになります。
提供元に聞く:OAuth に対応した版はいつか
複合機や業務ソフトは、提供元が OAuth に対応した版を出さないと、設定できません。対応しているか、対応するならいつか、をまとめて聞きます。聞くことは、OAuth に対応しているか、どの方式でトークンを取るか、587と TLS 1.2 以上で送れるか、固定の IP アドレスのリレーで送れるか、差出人を分けられるか、の5つです。なお、ポート465を推奨または既定にしている機器は、Microsoft 365 のクライアント SMTP 送信に必要な TLS のバージョンに対応していません。
提供元に送る質問の例
- この機器・ソフトは、Exchange Online の SMTP AUTH で OAuth 2.0(XOAUTH2)による認証に対応していますか。対応している場合、対応するバージョンと、提供の時期を教えてください。
- OAuth は、利用者の同意で取るトークンを使う方式ですか。アプリケーションの権限で取る方式(クライアント資格情報)ですか。
- 送信は、smtp.office365.com のポート587で、TLS 1.2 以上で行えますか。
- OAuth に対応していない場合、固定の IP アドレスから SMTP リレーで送る設定は使えますか。
- 認証に使うアドレスと別のアドレスを、差出人にできますか。
提供元の答えごとの動き(当社の整理)
答えは台帳に残す
答え1
対応版があり、時期が出ている
- 台帳に、更新の日付を書く
- 12月末までに間に合うかを確かめる
間に合わないとき:その送信元のメールボックスだけ、有効に戻す
答え2
対応するが、時期は未定
- 当面、メールボックス単位で有効に戻す
- 次に聞き直す日を決める
並行して:リレー・HVE に切り替えられないか検討する
答え3
対応しない
- 送り方を変える(リレー・HVE・別の送信サービス)
- 機器・ソフトの入れ替えを相談する
先に決めること:いつまでに切り替えるか
提供元の答えの区分と動きは当社の整理(2026年10月3日確認)
答えは、台帳の「提供元の答え」の欄に、聞いた日と一緒に残します。EWS で止まる道具も同じ提供元に聞くことが多いので、まとめて聞くと手間が減ります(EWS 廃止の記事)。数えたうえで、切り替えの段取りまで決めたい場合は、Aurant Technologies のMicrosoft 365・Google Workspace活用支援で運用の見直しまで受けています。
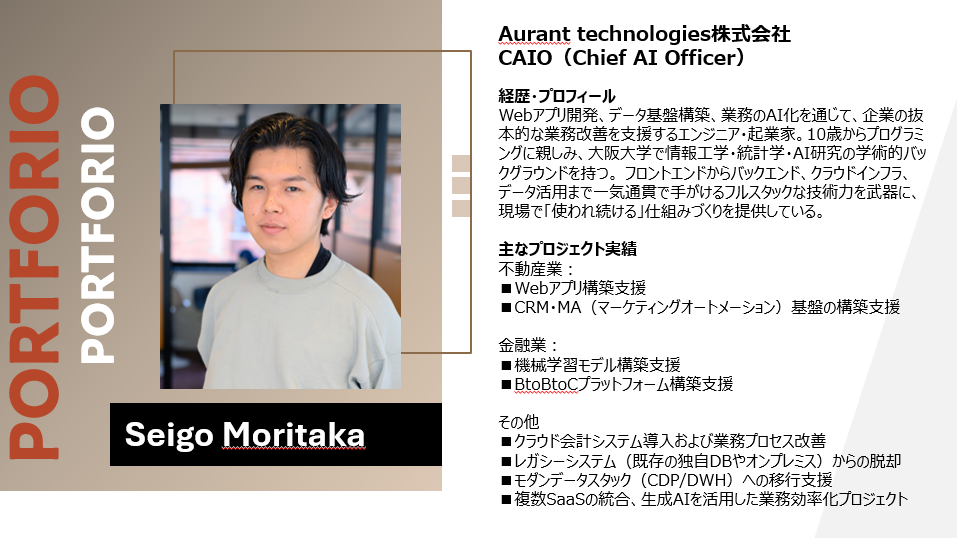
執筆・監修
Aurant Technologies CAIO(Chief AI Officer)
Webアプリ開発とデータ基盤の構築、レガシーな業務システムからの移行を手がける。本記事は、Exchange チームのブログ(日本のサポートチームの和訳を含む)と、Microsoft Learn の SMTP AUTH・HVE・レポートのページを、2026年10月3日に確認して執筆しています。
Microsoft 365・Google Workspace の移行と設定のスポット相談
メールの移行、ドメインとDNS、共有アドレスや代理人の権限、新しいOutlookへの切り替え、Copilot・Geminiを使うときの社内ルール。調べた手順で直らないとき、同じことが何人もで起きているときに、いま困っていることを1件から相談できます。