Snowflake のパスワードだけのログインが使えなくなる(2026年8〜10月)|BI・ETL・スクリプトの接続を、どれから切り替えるか
Snowflake はパスワードだけのサインインをやめる第3段階を、2026年8〜10月にアカウントごとに適用します。人のユーザーはパスワードに二要素が必要になり、人ではないユーザーはパスワードで入れず、LEGACY_SERVICE は SERVICE に移されます。ユーザーのタイプと接続している道具の数え方、Tableau・Power BI・TROCCO・dbt・スクリプトの切り替え先と順番、止まった日の戻し方、社内に残す記録を、Snowflake と各ツールの公式資料でまとめました。
目次 クリックで開く
この記事の要点
- 人のユーザーは、パスワードで入るなら二要素が要る。人ではないユーザーは、パスワードで入れない。LEGACY_SERVICE という型はなくなり、SERVICE に移される。この第3段階は2026年8〜10月で、適用の日付は Snowflake からアカウントごとに通知される。
- まず数えるのは、ユーザーのタイプ(PERSON・SERVICE・LEGACY_SERVICE)と、そのユーザーで接続している道具。SHOW USERS とログイン履歴で取れる。1つのユーザーを複数の道具で共有していないかも、ここで見える。
- 切り替えは、二要素に答える人がいない接続(ETL・自作のスクリプト・BI の定期更新)から。切り替え先は、キーペア・プログラムによるアクセストークン・OAuth。止まったあとも、パスワードには戻さず、鍵かトークンを入れ直す。
パスワードだけのサインインをやめる3つの段階
日付は目安で、変わりうる。第2段階・第3段階は、アカウントごとに三か月の間で順に適用され、日付が通知される
2025年9月〜2026年1月
第1段階:Snowsight
- 人のユーザーが、パスワードで Snowsight に入るとき、二要素が要る
- BI ツールなどからの接続は、まだパスワードだけで使える
対象:人のユーザー
2026年5〜7月
第2段階:新しいユーザー
- 適用後に作る人のユーザーは、BI ツールからでも二要素が要る
- LEGACY_SERVICE は、作るときも変えるときも指定できなくなる
対象:新しく作るユーザー
2026年8〜10月
第3段階:すべてのユーザー
- すでにいる人のユーザーも、パスワードなら二要素が要る
- 人ではないユーザーはパスワードで入れない。LEGACY_SERVICE は SERVICE に移される
対象:既存を含むすべて
出典:Snowflake Docs「Planning for the deprecation of single-factor password sign-ins」(2026年10月3日確認)
Snowflake は、パスワードだけのサインインをやめる最後の段階(第3段階)を、2026年8〜10月に、アカウントごとに順に適用しています(Snowflake Docs「Planning for the deprecation of single-factor password sign-ins」、2026年10月3日確認)。適用されると、人のユーザーはパスワードに加えて二要素が要り、人ではないユーザーはパスワードそのものが使えなくなります。LEGACY_SERVICE というユーザーのタイプはなくなり、既存のユーザーは SERVICE に移されます。
Tableau・Power BI・TROCCO・dbt・自作のスクリプトが、同じユーザーのパスワードで接続している会社では、通知を受け取っても、どの接続が止まるのかが見えにくくなります。この記事は、止まる条件をユーザーのタイプと接続している道具の組み合わせで見分け、切り替える順番と、止まった日の戻し方、社内に残す記録までを書いています。
この記事を書いているのは10月3日です。自社のアカウントは、すでに適用されているかもしれませんし、これからかもしれません。適用の日付は、Snowflake の資料でも「変わりうる」とされていて、この記事からは分かりません。自社の日付は、届いた通知と、Snowsight の Trust Center にある Strong Authentication Hub で確かめます。
日程:第3段階は2026年8〜10月、日付はアカウントごと
Snowflake の日程表では、第2段階が2026年5〜7月、第3段階が8〜10月です。第2段階と第3段階は、三か月の間に、アカウントを順に切り替えながら適用され、アカウントごとの日付は通知で届くとあります。この2つの段階は、月ごとの動作変更のまとまり(behavior change bundle)には紐づいておらず、日付が変わることがあると書かれています(Snowflake Docs)。
この変更が及ばないアカウントもあります。Snowflake は、リーダーアカウント、トライアルのアカウント、Snowflake Postgres を、この段階の対象外としています。それらは、パスワードだけのサインインを続けられます。
Strong Authentication Hub は、二要素に登録していない人のユーザーや、移す必要のある LEGACY_SERVICE のユーザーを、一覧にして見せる画面です。Power BI などのアプリから、直近90日にパスワードだけで入ったユーザーも拾います。適用の日程の表示と、適用日を延ばす操作もここにあります(Strong Authentication Hub)。見るには、ACCOUNTADMIN か、Trust Center の閲覧の権限が要ります。
接続の洗い出しだけを、先にお手伝いすることもできます。道具と持ち主の一覧ができれば、そのあとの切り替えは自社の作業にできます(データ基盤とBIの案内)。
資料によって、日付の書き方が違う
dbt の設定ページ(dbt v2 向け)には、2026年8月31日からパスワード認証は使えなくなる、という注意書きがあります。同じページの別の箇所には、LEGACY_SERVICE のユーザーではパスワードのログインが引き続き使える、とも書かれていて、ページ内でも言い方が揃っていません。Tableau のページには、ユーザー名とパスワードだけの方式は2025年5月に廃止された、とあります(Tableau のヘルプ)。どちらも、Snowflake の日程表(アカウントごとの通知で、日付は変わりうる)とは一致しません。当社は、Snowflake の資料と、自分のアカウントに届いた通知を基準にしています。
まず数える:ユーザーのタイプと、接続している道具
Snowflake のユーザーには、TYPE というプロパティがあります。人のユーザーは PERSON で、TYPE を設定していない場合も人のユーザーとして扱われます。アプリやサービスのためのユーザーは SERVICE で、パスワードでも SAML のシングルサインオンでも入れません。LEGACY_SERVICE は、人が操作しないユーザーに、移行のあいだだけパスワードを許していた型で、廃止されます(Types of users)。
| ユーザーのタイプ | パスワード | 二要素(MFA) | 第3段階のあと |
|---|---|---|---|
| PERSON(TYPE を設定していない場合も同じ) | 使える | パスワードで入るなら必要 | パスワードに加えて二要素が必要になる |
| SERVICE | 使えない(SAML のシングルサインオンも使えない) | 登録できない | 変わらない |
| LEGACY_SERVICE | 使える(SAML も使える) | 求められない(Snowsight でも、第1段階では対象外) | タイプが廃止され、SERVICE に移される。パスワードで入れなくなる |
見落としやすいのは、TYPE を決めずに作った、機械のためのユーザーです。BI の定期更新やスクリプトの専用ユーザーを、TYPE を設定せずに作っていると、Snowflake からは人のユーザーに見えます。第3段階の後は、パスワードで入るなら二要素が要るので、二要素に答える人がいない接続は止まる、というのが私たちの読みです。数えるときは、名前や用途ではなく、TYPE と、実際のログインの記録で見ます。
数える手順は4つで、ほとんどが Snowflake の中で取れます。
数える手順
取れるものは、ほとんどが Snowflake の中にある
出典:SHOW USERS、LOGIN_HISTORY、Strong Authentication Hub(2026年10月3日確認)
数えるための SQL(例)
1つ目は、ユーザーの一覧です。SHOW USERS の出力には、type・has_password・has_rsa_public_key・has_mfa・has_pat の列があります(SHOW USERS)。出力の列名は小文字なので、二重引用符で囲みます。
2つ目は、直近90日のログインです。LOGIN_HISTORY は過去365日の分を持ち、反映が最大120分遅れることがあります。FIRST_AUTHENTICATION_FACTOR は最初の認証の方法、SECOND_AUTHENTICATION_FACTOR は二要素を使ったかどうかで、使っていなければ NULL です(LOGIN_HISTORY)。ここでは値を決め打ちせず、組み合わせごとの件数を出します。
列名は確かめた仕様のとおりです。自社の環境で実行して、列の中身を目で見てから集計に使ってください。ACCOUNT_USAGE を読むには、権限が要ります。
ユーザーの一覧とログインの記録は、道具の名前までは教えてくれません。ログインの記録の REPORTED_CLIENT_TYPE と接続元のアドレスで見当をつけ、道具の側の設定画面で、どのユーザーを使っているかを確かめます。1つのユーザーを複数の道具で共有している場合は、このタイミングで、道具ごとにユーザーを分けておくと、あとの鍵の持ち主と更新日の記録が楽になります。
外から Snowflake に接続する道具を増やさずに、データの取り込みを Snowflake の中で組んだ例は、当社の公開記事「Snowflake 導入支援。GA4 取り込みのテーブルとロール設計」にあります。ロールと権限を分けて考える材料としても使えます。
切り替える順番:人が二要素に答えられない接続から
止まったときに、人が画面の前で直せるかどうかで、順番を分けます。人のユーザーの二要素は、本人が登録すれば済みます。ETL や定期更新のように、夜中に動く接続は、パスワードが使えなくなると、朝まで気づけません。そこで、機械が使うユーザーを先に切り替えます。
切り替える順番
止まったときに、人が直せない順に並べている(当社の見立て)
先に
人が答えられない接続
- LEGACY_SERVICE のユーザー
- ETL・自作のスクリプト・BI の定期更新に使っている人のユーザー
切り替え先:SERVICE にして、キーペア・トークン・OAuth のどれか
理由:パスワードで入れなくなる。二要素に答える人もいない
次に
道具が鍵に対応していない接続
- 道具の資料で、キーペア・トークン・OAuth の対応を見る
- 対応していない場合は、道具の提供元に確かめる
切り替え先:道具ごとに違う(次の表)
理由:設定する場所が、Snowflake の外にある
最後に
人が画面から使う接続
- デスクトップの BI や SQL クライアントで、人が自分のユーザーで入る場合
- Snowsight は第1段階ですでに二要素が要る
切り替え先:二要素の登録。シングルサインオンの会社は、そちらのまま
理由:人が操作するので、二要素に答えられる
根拠:人でないユーザーのパスワードが使えなくなること、人のユーザーに二要素が要ること(Snowflake Docs)(2026年10月3日確認)
人のユーザーが BI から入る場合、二要素の確認は ODBC・JDBC のドライバーでも使えます。ただし、固定電話や電話の呼び出しを使った二要素の設定は、ODBC や JDBC などのドライバーでは使えません。接続のあいだに入力する回数を減らすための、二要素のトークンのキャッシュ(最長4時間)もあります(Multi-factor authentication)。
SERVICE に変える前に確かめること
そのユーザーで、人が Snowsight や手元の BI に入ることがあるか
ログイン履歴のクライアントの種類で見分ける。SERVICE にすると、パスワードでも SAML でも入れなくなる
1つのユーザーを、複数の道具で共有しているか
道具ごとにユーザーを分けると、鍵の持ち主と更新日を、ユーザー単位で書ける
接続の持ち主を、名前で言えるか
止まったときに、鍵を入れ直せる人がいるかどうか
根拠:SERVICE のユーザーの性質(Types of users)(2026年10月3日確認)
道具ごとの切り替え先と、できないときの相談先
パスワードの代わりに使う方式は、大きく3つです。キーペア、プログラムによるアクセストークン(PAT)、OAuth です。
| 方式 | 仕組み | 期限と前提 | 使える道具(公式の記載) |
|---|---|---|---|
| キーペア | 公開鍵を Snowflake のユーザーに登録し、秘密鍵を道具の側に置く | RSA 2048 ビット以上。名前付きのキーペアなら、入れ替えのあと古い鍵が既定で24時間残る。秘密鍵の保管は自分で守る | Python コネクタ・JDBC・ODBC・Node.js・.NET・Go などのドライバー、SnowSQL、Snowflake CLI。Tableau・Power BI・TROCCO・dbt の各資料にも載る |
| プログラムによるアクセストークン(PAT) | Snowflake で発行したトークンを、パスワードの欄に入れる | 既定の有効期限は15日、最長は既定で365日。既定では、ネットワークポリシーが要る。期限が切れると接続が止まる | Snowflake の資料は Tableau・Power BI を例に挙げる。Tableau・TROCCO の資料にも載る |
| OAuth(Microsoft Entra ID など) | 認証の相手(Entra ID など)で認証し、その結果で Snowflake に入る | Entra ID 側と Snowflake 側の両方に、事前の設定が要る(TROCCO の資料) | Power BI(推奨とされている)・Tableau・TROCCO |
機械が使うユーザーには、キーペアを基本にするのが当社の見立てです。PAT は、期限があるので、更新の日を記録して守る運用が要ります。OAuth は、Microsoft Entra ID などの認証基盤をすでに使っている会社なら、その設定を使えます。
道具ごとの切り替え先は、次のとおりです。道具の版や契約で、使えるものが変わります。
| 道具 | 切り替え先 | 条件と注意 |
|---|---|---|
| Tableau | キーペア・PAT・OAuth(OAuth のクライアント認証は2026.2で追加) | キーペアは Desktop・Prep・Cloud が2024.3以降、Server が2025.1以降。Snowflake の ODBC ドライバー 3.4.0 以上と、鍵を作る OpenSSL 3.x 以上が要る。Web 編集では、キーペアの接続を公開も編集もできない |
| Power BI | Microsoft Entra ID(推奨)・キーペア(ADBC)・サービスプリンシパル | キーペアは、データフロー Gen1 と Power Apps のデータフローでは使えない。ユーザー名とパスワードの方式は、廃止の予定とある |
| TROCCO | キーペア・PAT・Microsoft Entra ID の OAuth | 新しく接続を作るときは、この3つから選ぶ。一度ほかの方式に変えると、パスワードには戻せない。PAT は期限が切れるとジョブがエラーになる |
| dbt | キーペア・シングルサインオン・パスワード+二要素 | キーペアは、鍵のパスか PEM の本文で渡す。PKCS#8 と AES-256 の暗号化が勧められている |
| 自作のスクリプト | キーペア(各ドライバー)・PAT | PAT はドライバーでパスワードの代わりに使える。ネットワークポリシーが既定で要る |
表の「使えない」に当たる接続や、道具の資料に切り替え先が載っていない接続は、切り替えの先が見つからないことがあります。その場合は、道具の提供元に、キーペアか OAuth の対応を確かめます。この確認は、適用の日付が来る前に済ませておくほうが、あとで困りません。
キーペアに変える作業そのものは、Snowflake の資料のとおりの手順です。流れを下に置きます。
キーペアを登録する手順(例)
Snowflake の資料のとおりの流れです。ユーザー名・鍵の名前・ファイル名は例です。鍵を割り当てるには、そのユーザーの OWNERSHIP か、MODIFY PROGRAMMATIC AUTHENTICATION METHODS の権限が要ります(Key-pair authentication and rotation)。
1 秘密鍵と公開鍵を作る(パスフレーズ付き)。
2 ユーザーのタイプを SERVICE にして、公開鍵を登録する。公開鍵は、先頭と末尾の行(—–BEGIN PUBLIC KEY—– など)を除いた本文だけを入れます。
3 登録した鍵を確かめて、道具の接続に秘密鍵を設定する。
TYPE を SERVICE にすると、そのユーザーのパスワードと SAML の道は閉じます。人が Snowsight などで使っているユーザーは、先に別のユーザーに分けてください。入れ替えは ALTER USER … ROTATE KEY PAIR で、古い鍵は既定で24時間残ります。
止まった日の復旧:パスワードに戻さず、鍵かトークンを入れ直す
止まったときに最初に見るのは、ログイン履歴の失敗の行です。ユーザー名・クライアントの種類・エラーの文が出ます。ただし、この履歴は、反映が最大2時間遅れることがあります(LOGIN_HISTORY)。
止まった日の戻し方
パスワードに戻すのではなく、道具に鍵かトークンを持たせ直す
SERVICE のユーザーは、パスワードで入れず、ALTER USER … RESET PASSWORD も使えない。パスワードを戻す道は、最初から探さない
出典:Types of users、LOGIN_HISTORY、Key-pair authentication、Programmatic access tokens(2026年10月3日確認)
パスワードに戻す道は、使えない前提で考えます。第2段階のあとは、LEGACY_SERVICE を指定できません。第3段階では、LEGACY_SERVICE のユーザーは SERVICE に移され、SERVICE のユーザーはパスワードを持てません(Snowflake Docs)。SERVICE のユーザーを PERSON に変えると、隠れていたパスワードは戻ります(ALTER USER)。ただし、人のユーザーに戻るので、パスワードで入るには二要素が要り、人が操作しない接続の戻し方にはなりません。これは当社の読みです。
PAT を使う場合は、ネットワークポリシーが既定で要ります。道具の接続元のアドレスが、許可の範囲に入っているかも確かめます。TROCCO のように、方式を一度ほかに変えるとパスワードに戻せない道具もあるので、変えるのは、移し先の準備ができてからにします。
適用の日付を延ばす機能は、Strong Authentication Hub にあります。適用されたあとにも使えるかどうかは、確かめられていません。時間が足りない接続があるなら、適用の前に、ハブで確認してください。
社内に残す記録:誰が鍵を持ち、いつ更新するか
Snowflake につなぐ BI が QlikView 12.90 の場合は、サポートが2026年10月31日に終わります。上げるか別の BI へ移すかをアプリの数で決める手順は「QlikView 12.90 のサポートが2026年10月31日に終わる」で解説しています。
切り替えたあと、いちばん困るのは、鍵やトークンの持ち主が分からなくなることです。ユーザーごとに1行で、次の欄を残します。
| 書く欄 | 書くこと | 残す理由 |
|---|---|---|
| ユーザーとタイプ | Snowflake のユーザー名と、TYPE | タイプで、止まり方が決まる |
| 道具と持ち主 | 使っている道具・用途・連絡できる人 | 止まったとき、誰に連絡して直すかが決まる |
| 認証の方式 | キーペア・PAT・OAuth のどれか | 道具ごとに、直す場所が違う |
| 鍵・トークンの置き場所 | 秘密鍵・パスフレーズ・トークンの保管先 | 秘密鍵の保護は、使う側の責任とされている |
| 更新の日 | PAT の期限日、鍵を入れ替える予定日 | PAT は期限が切れると、道具の接続が止まる |
| ネットワークポリシー | PAT を使うなら、許可する接続元のアドレス | PAT は既定で、ネットワークポリシーが要る |
名前付きのキーペアなら、入れ替えのあとも古い鍵が既定で24時間残るので、道具の側を直す時間があります。PAT は、期限が切れる前に、Snowflake 側で発行し直して、道具の接続を更新します。この記録は、担当が代わるときの引き継ぎの資料にもなります。
この記事で確かめられなかったこと
自社のアカウントに、第3段階がいつ適用されるか(通知と Strong Authentication Hub でしか分かりません)。適用されたあとでも、ハブの延長の機能が使えるか。パスワードで入れなくなったときに、道具の側に出るエラーの文言(ログイン履歴の ERROR_MESSAGE の中身は、環境で確かめてください)。Power BI で PAT が使えるか(Snowflake の資料は例に挙げていますが、Power BI の資料の認証方式の一覧には載っていません)。自社サーバーで動かす古い版の道具が、キーペアに対応しているか。
接続の一覧づくりと、切り替えの順番の整理は、Aurant Technologies のデータ基盤とBIの案内から、困っている1点だけでも相談できます。
執筆・監修
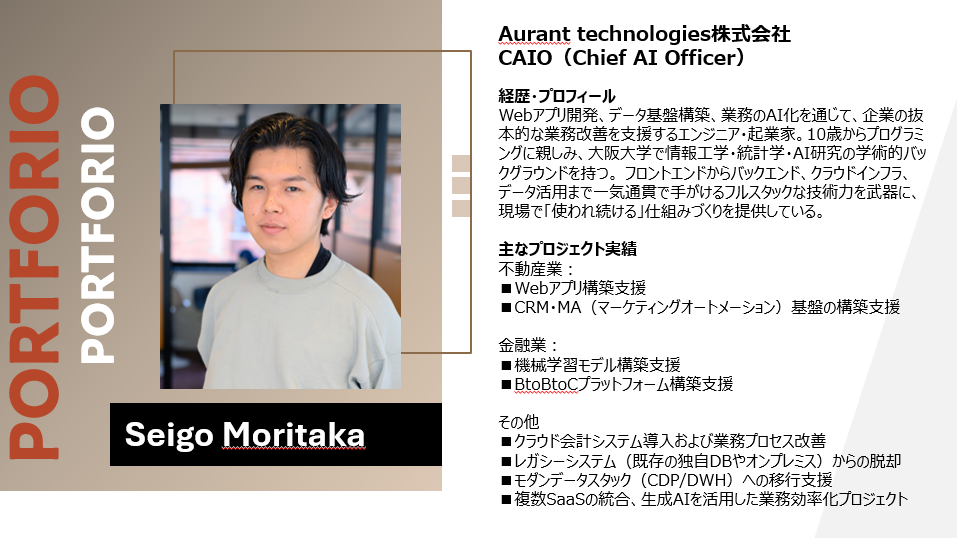
Aurant Technologies CAIO(Chief AI Officer)
Webアプリ開発とデータ基盤の構築、レガシーな業務システムからの移行を手がける。本記事は、Snowflake Docs と、Tableau・Power BI・TROCCO・dbt の公式の資料を、2026年10月3日に確認して執筆しています。
データ分析・データ基盤支援
Snowflake・BigQuery・Treasure Dataといったデータ基盤の選定から、基幹・SaaS・広告・POSに散らばったデータの集約、dbtでの指標統一、Lookerなどでのダッシュボード化までを支援します。